
Datenschutz in der Physiotherapiepraxis klingt nach Papierkram und aufwendig. Er ist nicht unser Steckenpferd, aber wichtig. Und wenn man ihn richtig macht, ist er unglaublich arbeitserleichternd. Wir arbeiten jeden Tag mit Diagnosen, Befunden und Verordnungen von fremden Menschen, und die gehören zu den sensibelsten Daten, die es gibt[1]. Was Sie als Praxisinhaber wirklich erledigen müssen, habe ich hier zusammengeschrieben.
Warum Gesundheitsdaten so streng geschützt sind
Die DSGVO stellt Gesundheitsdaten in eine eigene Schublade. Erst mal gilt sogar ein Verbot, solche Daten überhaupt zu verarbeiten[1]. Für die Behandlung macht die DSGVO aber eine Ausnahme, solange Leute damit arbeiten, die an ein Berufsgeheimnis gebunden sind[1].
Und das sind wir. Für die normale Doku brauchen Sie deshalb keine extra Einwilligung vom Patienten, Sie sollten aber jederzeit zeigen können, wie Sie mit den Daten umgehen.
Schweigepflicht und Datenschutz in der Physiotherapiepraxis
Dann ist da noch das Strafgesetzbuch. § 203 StGB gilt für Ärzte und für alle anderen Heilberufe mit staatlich geregelter Ausbildung[2], also auch für uns Physiotherapeuten. Wer unbefugt ein Patientengeheimnis ausplaudert, riskiert bis zu einem Jahr Freiheitsstrafe oder eine Geldstrafe[2].
Mit Ihrem Team dürfen Sie über Patienten reden. Rezeption und Azubis zählen als Gehilfen, und mit denen dürfen Sie Patientendaten teilen[2]. Bei externen Helfern wie dem IT-Betreuer ist das auch erlaubt, soweit es für deren Arbeit nötig ist[2].
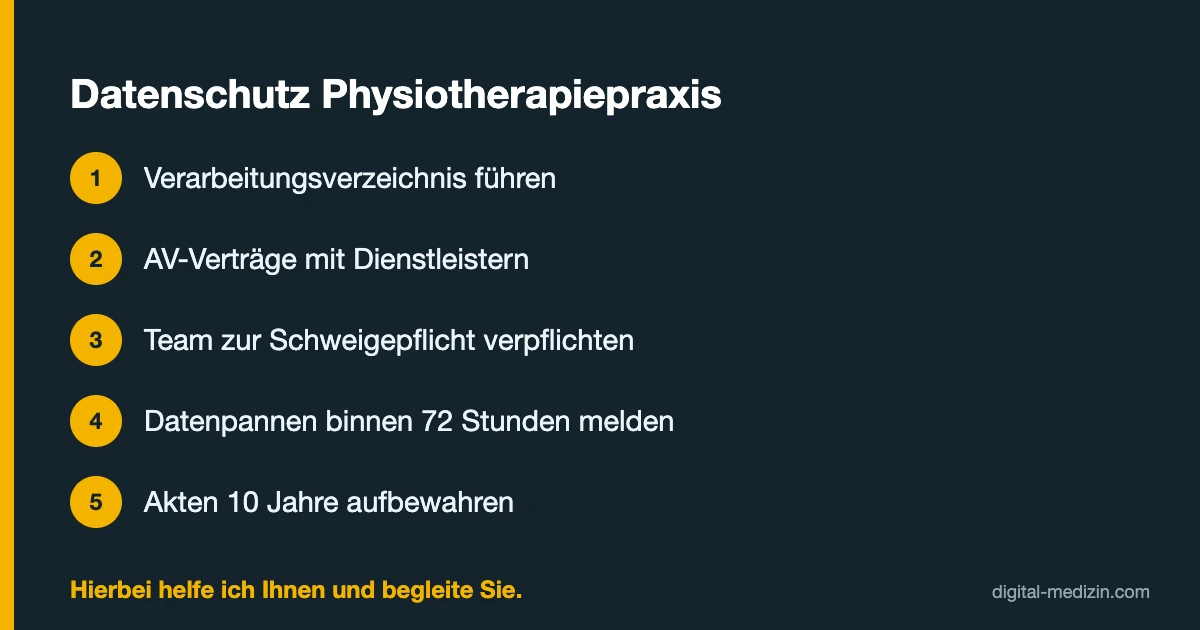
Und jetzt kommt der Teil, den fast alle übersehen. Sie müssen diese externen Leute ausdrücklich zur Geheimhaltung verpflichten, sonst machen Sie sich unter Umständen selbst strafbar[2]. Lassen Sie sich das deshalb schriftlich bestätigen, bevor jemand an Ihre Praxisrechner geht.
Datenschutz in der Physiotherapiepraxis: das Verarbeitungsverzeichnis
Kleine Betriebe unter 250 Mitarbeitern müssen kein Verzeichnis ihrer Verarbeitungstätigkeiten führen. Die Ausnahme gilt aber nicht, sobald besondere Daten wie Gesundheitsdaten im Spiel sind[3]. Für den Datenschutz in jeder Physiotherapiepraxis ist es damit Pflicht, egal wie klein sie ist.
Reinschreiben müssen Sie zum Beispiel, wofür Sie die Daten brauchen, wer sie bekommt und wann sie gelöscht werden[3]. Wenn möglich, beschreiben Sie dort auch kurz Ihre technischen Schutzmaßnahmen[3]. Will die Aufsichtsbehörde es sehen, müssen Sie es vorlegen[3].
Keine Sorge, bei einer normalen Praxis kommen da nicht viele Einträge zusammen. Meistens sind es die Patientenverwaltung, die Abrechnung mit den Kassen, die Terminvergabe und die Personalakten, dazu eventuell die Website mit Kontaktformular.
Auftragsverarbeitung: Verträge mit Dienstleistern
Sobald ein Dienstleister in Ihrem Auftrag mit Patientendaten arbeitet, brauchen Sie einen Vertrag zur Auftragsverarbeitung[4]. Das betrifft zum Beispiel eine Praxissoftware in der Cloud, die Online-Terminbuchung oder den IT-Service, der per Fernwartung auf Ihre Rechner zugreift.
Im Vertrag wird festgehalten, welche Daten der Dienstleister zu sehen bekommt, wofür und für wie lange[4]. Der Dienstleister darf nur nach Ihren Weisungen handeln und muss Ihnen ausreichende Garantien für den Schutz der Daten geben[4]. Schriftlich muss das sein, elektronisch geht aber auch[4].
Die meisten seriösen Anbieter haben so einen Vertrag fertig in der Schublade. Fragen Sie einfach danach, und wenn keiner kommt, wäre das für mich ein Grund, mir einen anderen Anbieter zu suchen.
Braucht meine Praxis einen Datenschutzbeauftragten?
Einen Datenschutzbeauftragten brauchen Sie erst, wenn in der Regel mindestens 20 Leute ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind[5]. Da kommen die meisten Physiopraxen gar nicht hin.
Unabhängig von der Zahl gilt die Pflicht aber auch, wenn Sie Verarbeitungen machen, für die eine Datenschutz-Folgenabschätzung nötig ist[5]. Wenn Sie unsicher sind, lassen Sie das einmal von einem Fachmann prüfen. Auch ohne Pflicht kann ein externer Datenschutzbeauftragter sinnvoll sein, wenn Sie das Thema nicht selbst stemmen wollen.
Datenschutz in der Physiotherapiepraxis und die TI
Mit dem TI-Anschluss landet noch etwas auf Ihrem Tisch. Jedoch wird der Datenschutz für Sie deutlich einfacher und unbürokratischer. Für die Technik in Ihrer Praxis, also etwa Kartenterminal und Konnektor, sind Sie als Nutzer selbst verantwortlich. Das umfasst die ordnungsgemäße Inbetriebnahme, die Wartung und die Verwendung[6].
Ein bisschen Arbeit nimmt Ihnen das Gesetz aber auch ab. Für genau diese Komponenten hat der Gesetzgeber die Datenschutz-Folgenabschätzung schon selbst erledigt, Sie müssen also keine eigene schreiben[6]. Für den Zugangsdienst ist der jeweilige Anbieter verantwortlich, für das gesicherte Netz der Netzbetreiber[6].
Praktisch heißt das für mich: Updates nicht wochenlang wegklicken, das Kartenterminal nicht offen im Wartebereich stehen lassen und PINs niemals auf einen Zettel am Monitor schreiben. Mehr zur Technik finden Sie auf der Seite zum TI-Gateway.
Datenschutz in der Physiotherapiepraxis im Alltag
Guter Datenschutz in der Physiotherapiepraxis ist oft gar keine Frage von Paragrafen, sondern von Gewohnheit. Ich würde darauf achten, dass jeder im Team ein eigenes Benutzerkonto in der Praxissoftware hat und sich der Bildschirm am Empfang sperrt, sobald niemand davor sitzt.
Das WLAN für Patienten sollte getrennt vom Praxisnetz laufen. Und die Datensicherung? Die liegt am besten doppelt, einmal auf dem Rechner und einmal an einem zweiten Ort. Wer schon mal einen Festplattenschaden in der Praxis hatte, weiß, warum.
Einmal im Jahr lohnt es sich, mit dem Team kurz zusammenzusitzen und die Regeln durchzugehen. Das dauert keine halbe Stunde, und danach weiß auch die neue Kollegin an der Rezeption, dass Befunde nicht per normaler E-Mail rausgehen.
Informationspflichten und die Praxis-Website
Ihre Patienten sollen wissen, was mit ihren Daten passiert. Die Informationen müssen präzise, verständlich und in klarer, einfacher Sprache sein[7]. Viele Praxen lösen das mit einem Infoblatt am Empfang, das neue Patienten bekommen.
Vergessen Sie dabei Ihre Website nicht. Wenn dort ein Kontaktformular oder eine Online-Terminbuchung läuft, gehört das in die Datenschutzerklärung und auch in Ihr Verarbeitungsverzeichnis[3]. Bei externen Buchungstools brauchen Sie wieder einen Vertrag zur Auftragsverarbeitung[4].
Wenn beim Datenschutz in der Physiotherapiepraxis etwas schiefgeht
Ein gestohlener Laptop, eine falsch verschickte E-Mail, ein Virus auf dem Praxisrechner. Kommt es zu so einer Datenpanne, müssen Sie das möglichst innerhalb von 72 Stunden der zuständigen Aufsichtsbehörde melden[8]. Melden Sie später, müssen Sie begründen, warum es so lange gedauert hat[8].
Melden müssen Sie nur dann nicht, wenn für die Patienten voraussichtlich kein Risiko besteht[8]. Bei Gesundheitsdaten würde ich mich darauf aber nicht leichtfertig verlassen. Legen Sie sich am besten jetzt schon fest, wer im Team im Ernstfall was tut.
Und ja, es kann richtig teuer werden. Bei schweren Verstößen sieht die DSGVO Bußgelder von bis zu 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes vor[9]. Klar, das ist die absolute Obergrenze, und keine kleine Praxis muss mit solchen Summen rechnen. Auf die leichte Schulter nehmen sollte man das Thema trotzdem nicht.
Auskunft, Dokumentation und Aufbewahrung
Patienten dürfen fragen, welche Daten Sie über sie gespeichert haben. Antworten müssen Sie innerhalb eines Monats, und das in aller Regel kostenlos[7]. Bei komplizierten Fällen lässt sich die Frist um zwei Monate verlängern, das müssen Sie dem Patienten aber im ersten Monat mitteilen[7].
Ihre Behandlungsakte müssen Sie zeitnah führen, und spätere Änderungen müssen erkennbar bleiben[10]. Aufbewahren müssen Sie sie in der Regel zehn Jahre nach Abschluss der Behandlung[10]. Danach sollten Sie die Daten auch wirklich löschen, und zwar so, dass niemand sie wiederherstellen kann.
Hierbei helfe ich Ihnen und begleite Sie
Ich gehe mit Ihnen das Verarbeitungsverzeichnis durch, prüfe die AV-Verträge mit Ihren Dienstleistern und schaue auf die Routinen im Team. Danach wissen Sie, wo Ihre Praxis steht und was noch fehlt. Das mache ich für Physiopraxen im Rheinland. Mehr dazu: So arbeite ich mit Ihrer Praxis.
Häufige Fragen zum Datenschutz in der Physiotherapiepraxis
Darf ich Patienten per WhatsApp an Termine erinnern?
Davon rate ich ab. Schon die Info, dass jemand bei Ihnen in Behandlung ist, ist ein Gesundheitsdatum[1]. Nehmen Sie lieber eine Terminerinnerung aus Ihrer Praxissoftware, für die Sie einen Vertrag zur Auftragsverarbeitung haben[4].
Darf die Rezeption Namen im Wartezimmer aufrufen?
Den Namen aufzurufen ist meist unkritisch. Diagnosen oder Behandlungsdetails gehören aber nicht laut durch den Flur, das fällt unter die Schweigepflicht[2].
Darf ich Befunde per E-Mail an den Arzt schicken?
Mit normaler E-Mail würde ich das lassen, die ist für Gesundheitsdaten zu unsicher. Für genau diesen Zweck gibt es KIM, den sicheren Mail-Dienst der TI. Wie das funktioniert, steht auf der Seite KIM in der Physiotherapie.
Wer prüft den Datenschutz in der Physiotherapiepraxis?
Zuständig ist die Datenschutzaufsicht Ihres Bundeslandes, in NRW also die Landesbeauftragte für Datenschutz und Informationsfreiheit. Dort landen auch die Meldungen bei Datenpannen[8].
Weitere Themen rund um die TI
- TI-Gateway in der Physiotherapie
- KIM in der Physiotherapie
- ePA in der Physiotherapie
- TI-Pflicht für Physiopraxen
- Software-Lösungen für die Physiopraxis
- eHBA für Physiotherapeuten
- SMC-B für die Physiopraxis
- E-Verordnung Heilmittel
- TI-Pauschale für Heilmittelerbringer
Quellen
- Art. 9 DSGVO, Verarbeitung besonderer Kategorien personenbezogener Daten
- § 203 StGB, Verletzung von Privatgeheimnissen (gesetze-im-internet.de)
- Art. 30 DSGVO, Verzeichnis von Verarbeitungstätigkeiten
- Art. 28 DSGVO, Auftragsverarbeiter
- § 38 BDSG, Datenschutzbeauftragte nichtöffentlicher Stellen (gesetze-im-internet.de)
- § 307 SGB V, Datenschutzrechtliche Verantwortlichkeiten in der TI (gesetze-im-internet.de)
- Art. 12 DSGVO, Transparente Information und Modalitäten
- Art. 33 DSGVO, Meldung von Verletzungen des Schutzes personenbezogener Daten
- Art. 83 DSGVO, Geldbußen
- § 630f BGB, Dokumentation der Behandlung (gesetze-im-internet.de)
Stand: November 2026. Von Jérôme Becher, Physiotherapeut. Fristen und Beträge können sich ändern. Keine Rechtsberatung.
Kostenloses Erstgespräch
Sie wollen wissen, wo Ihre Praxis beim Datenschutz steht? Schreiben Sie mir, welche Praxissoftware Sie nutzen und was schon erledigt ist.